


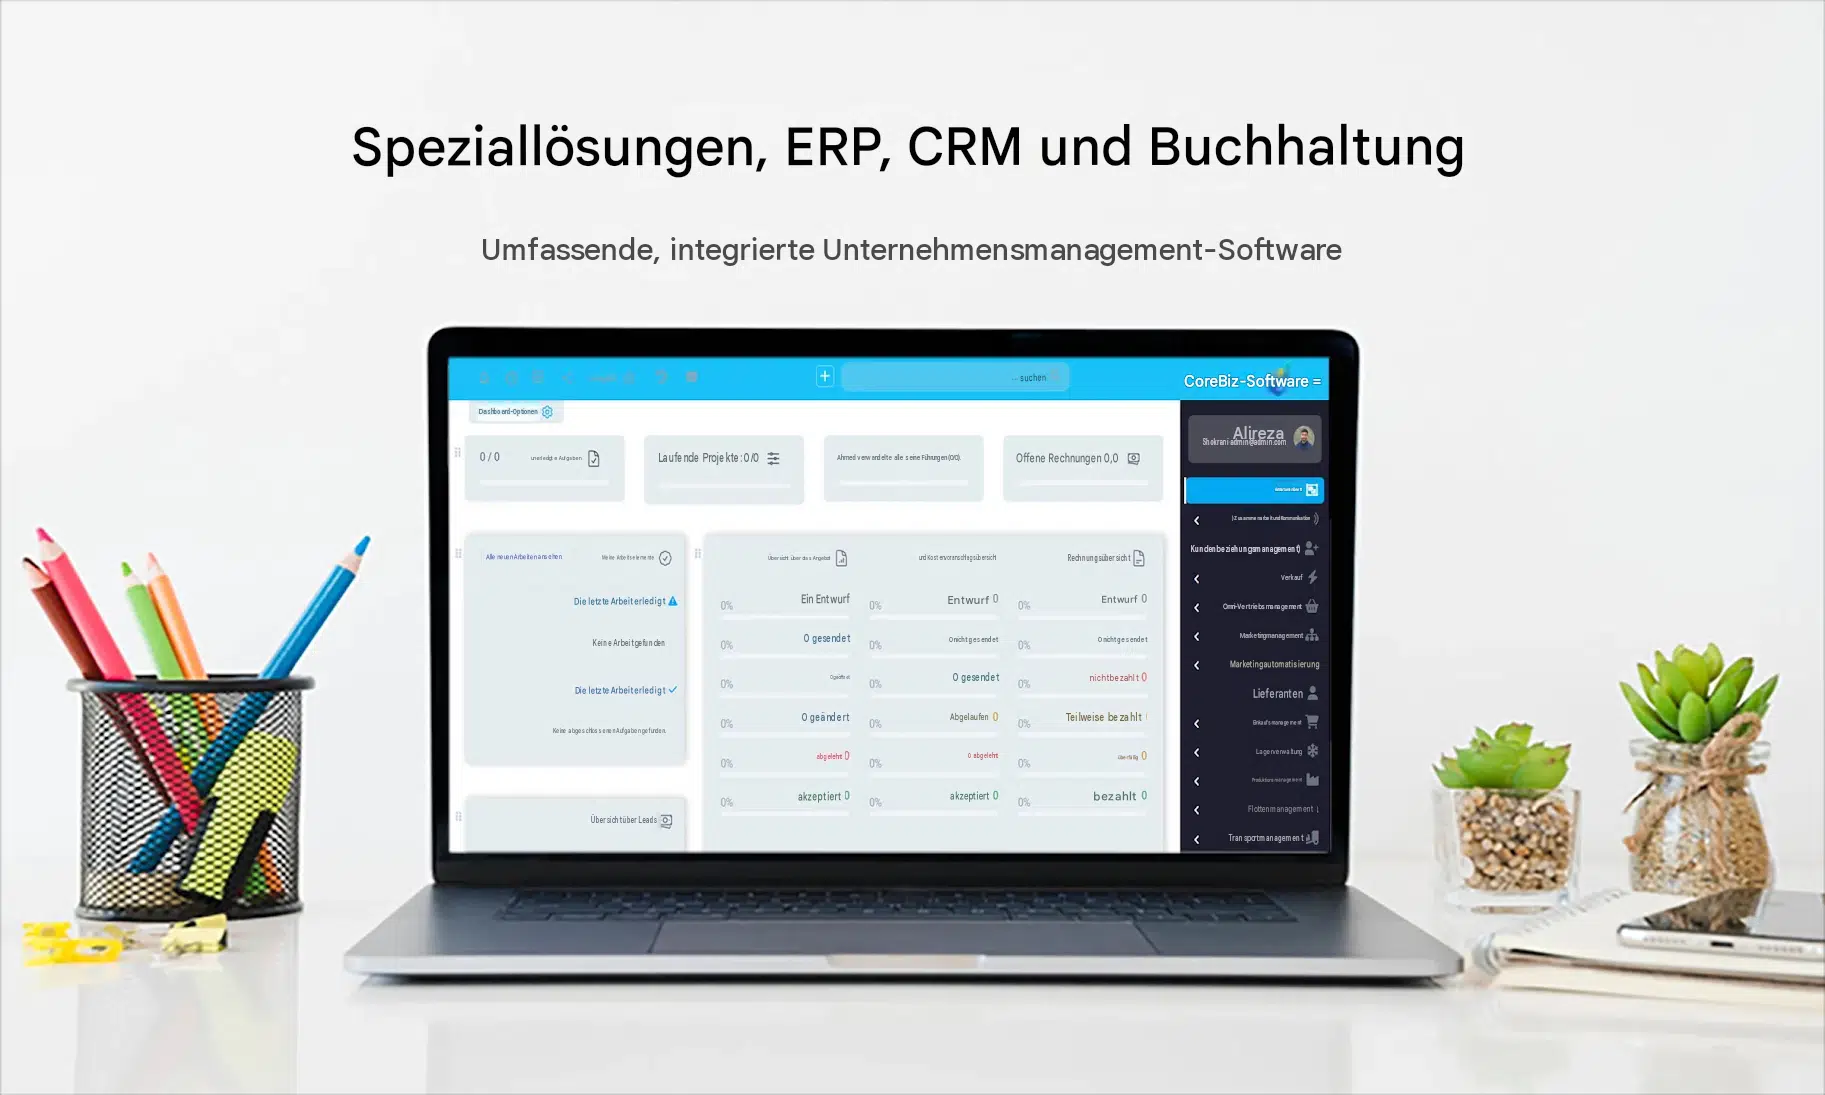
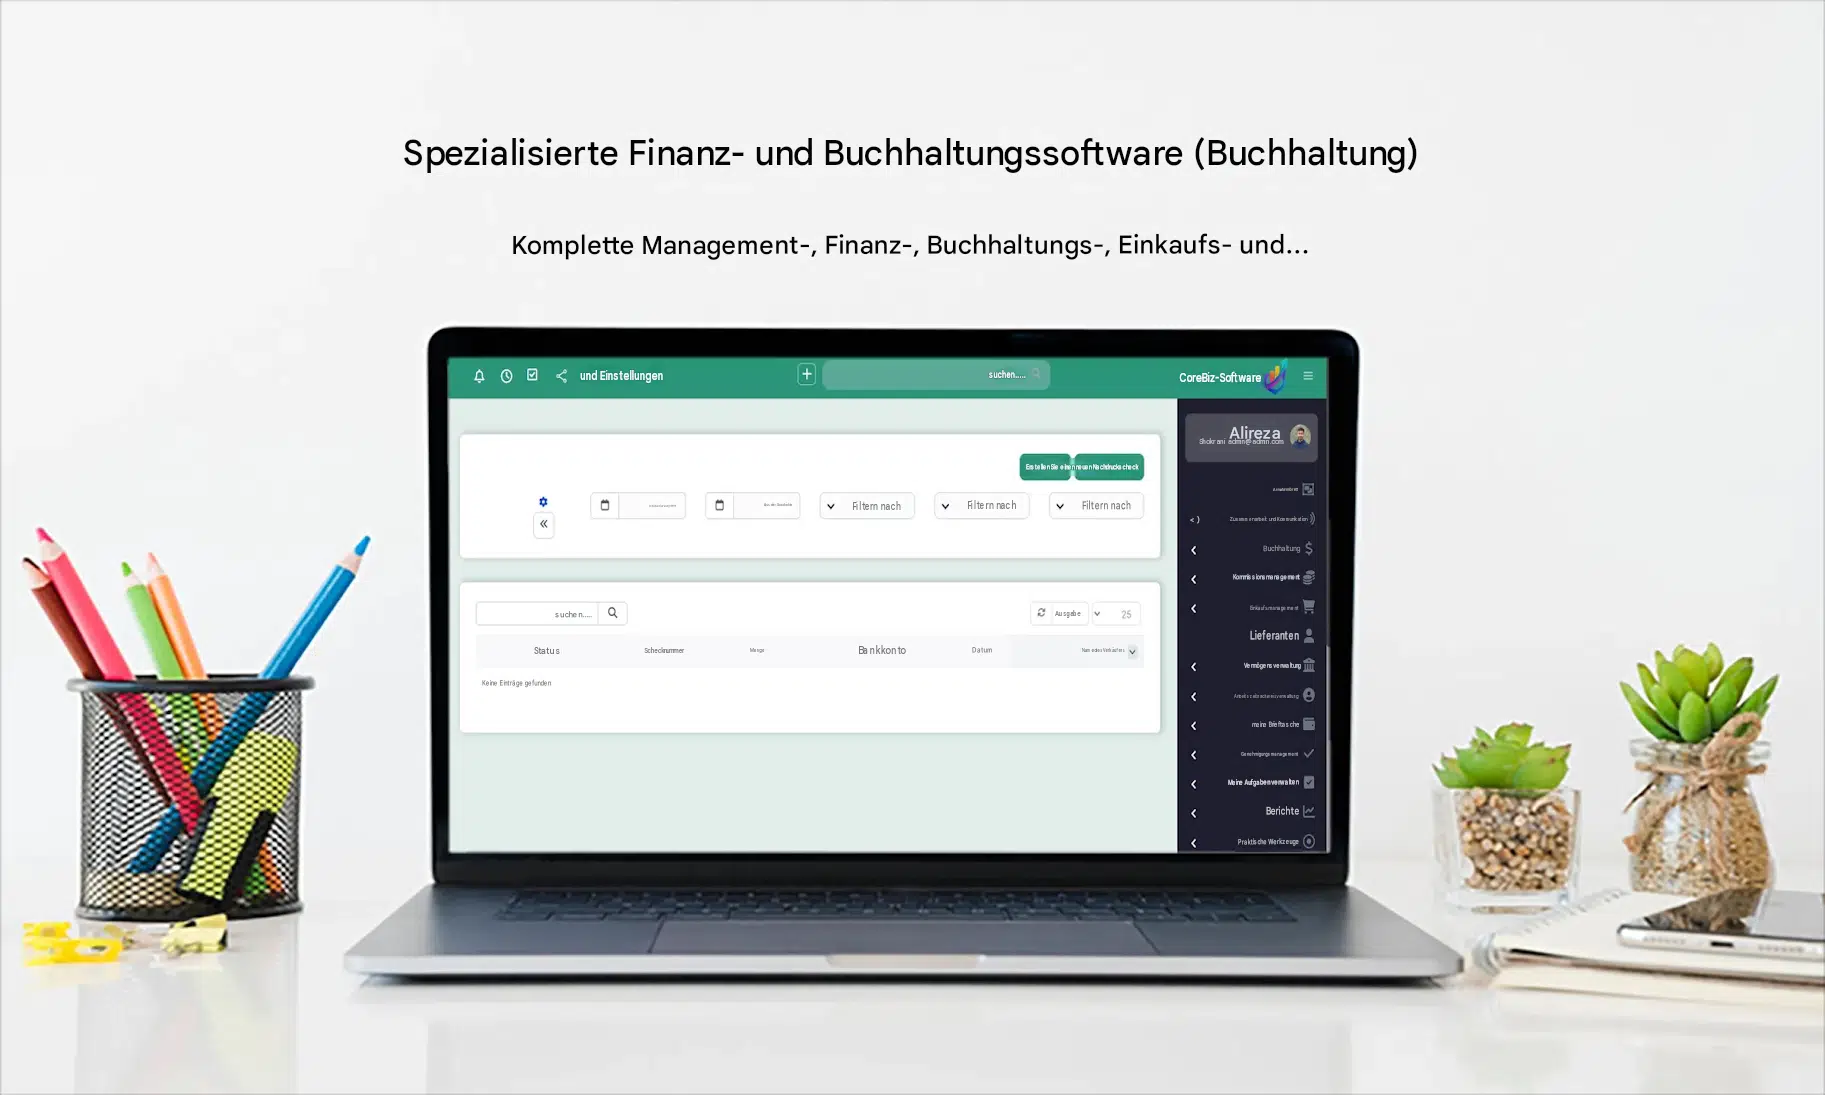
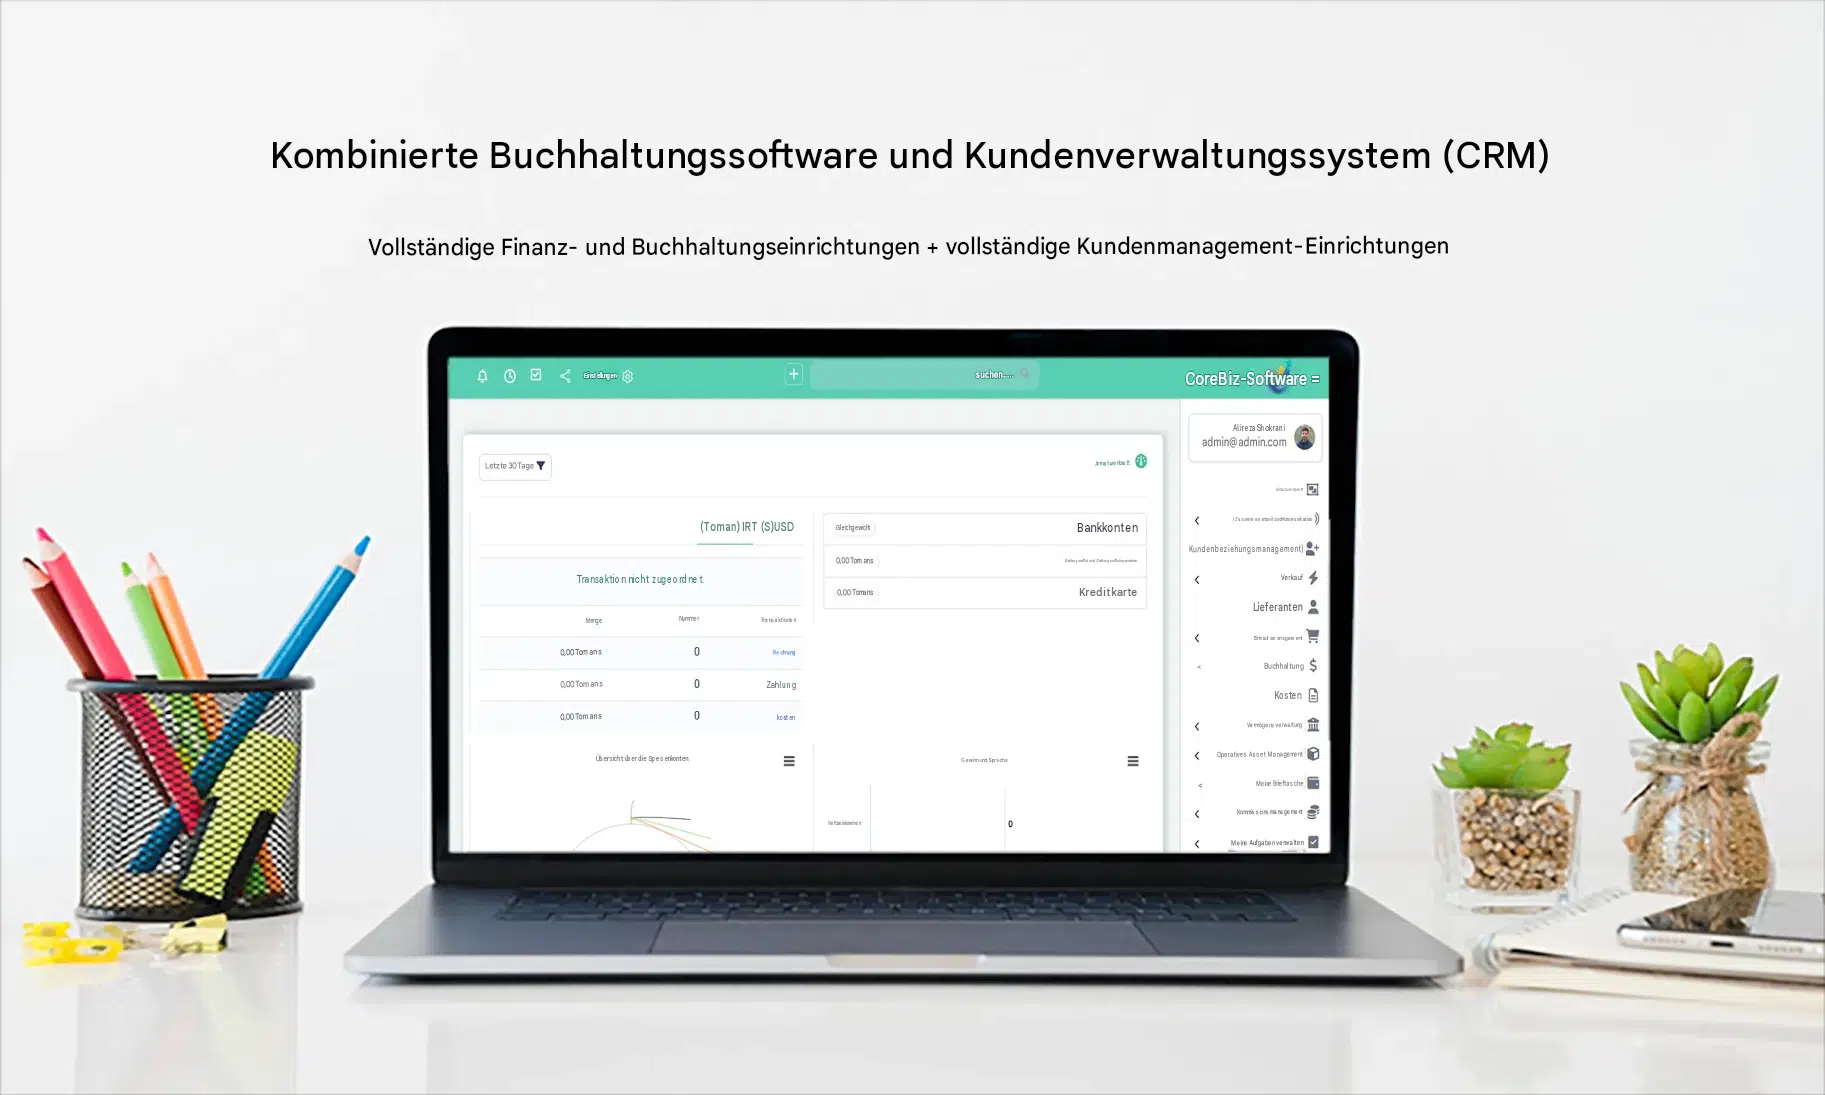
Wie bringt man eine große Organisation mit Hunderten komplexer Prozesse mit der Präzision eines Schweizer Uhrwerks zum Laufen?
Kurzer Auszug (für Archiv / Karten)
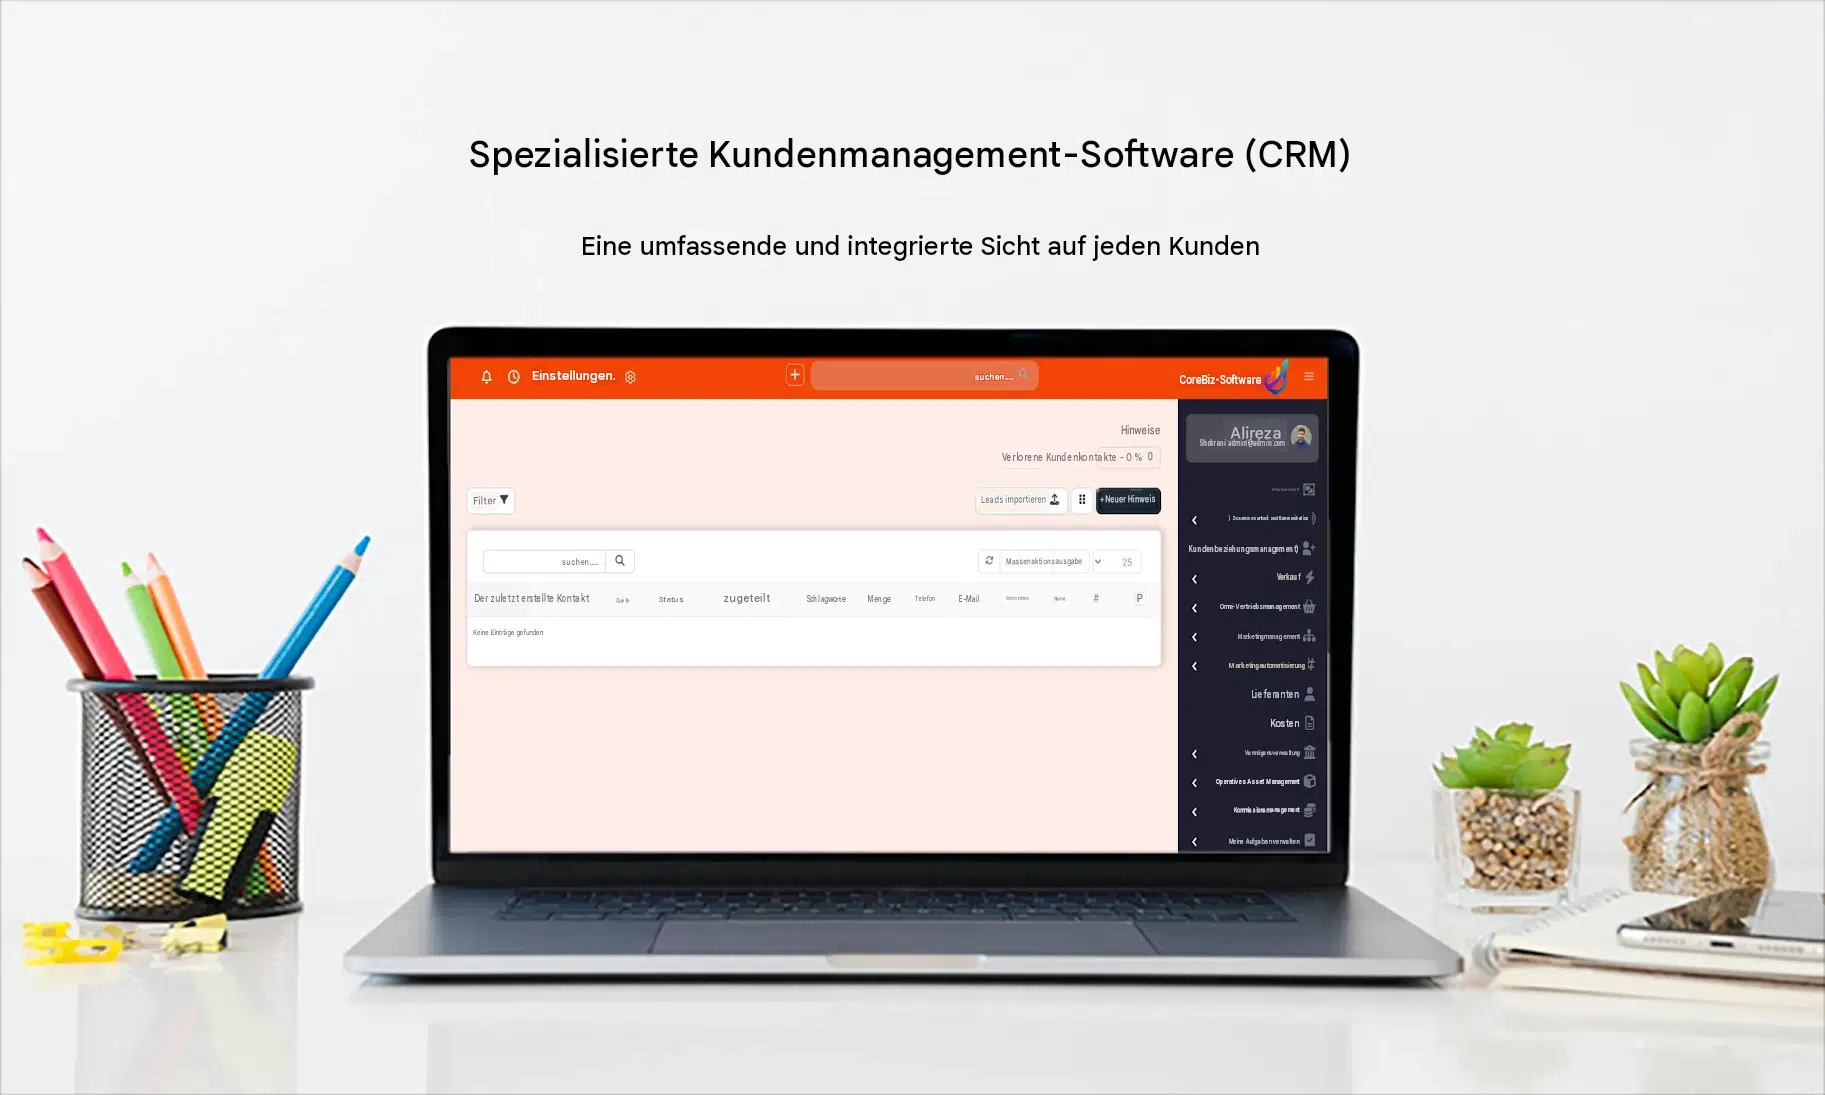
CoreBiz ist eine modulare, unternehmensgerechte ERP-, CRM- und Buchhaltungsplattform. Architektonisch ausgelegt für Organisationen, die Millionen von Transaktionen verarbeiten — mit Echtzeit-Modul-Integration, rollenbasierter Sicherheit und skalierbaren Datenbankfundamenten.
Einführung — Die Engineering-Herausforderung
Große Organisationen leiden selten unter einem Mangel an Software. Sie leiden unter fragmentierter Software — isolierte Dateninseln über Vertrieb, CRM, ERP und Buchhaltung, die niemals in Echtzeit miteinander kommunizieren.
CoreBiz wurde genau dafür architektiert:
Eine einzige, vereinheitlichte Plattform entwerfen, in der jedes Modul — von Customer Relationship Management bis Finanzbuchhaltung — als ein synchronisiertes System operiert.
Dies war kein „Software-Build”. Es war die Konstruktion eines zentralen Nervensystems für Unternehmensabläufe.
Architektur-Überblick
CoreBiz ist auf vier Engineering-Säulen aufgebaut:
┌──────────────────────────────────────────────────────────┐
│  1. UNIFIED MODULE CORE (Echtzeit-Datensynchronisation)  │
├──────────────────────────────────────────────────────────┤
│  2. SCALE-READY DATABASE LAYER (Millionen von Datensätzen)│
├──────────────────────────────────────────────────────────┤
│  3. CUSTOM WORKFLOW ENGINE (Branchenspezifische Prozesse)│
├──────────────────────────────────────────────────────────┤
│  4. ENTERPRISE SECURITY LAYER (RBAC + Audit-Trails)      │
└──────────────────────────────────────────────────────────┘
Detaillierter Leistungsumfang
1. Relationale Domänenmodellierung & Finanz-Hauptbuch-Architektur
Benutzerdefiniertes PostgreSQL-Schema-Design für mandantenfähige Finanzhauptbücher — Unterstützung mehrerer juristischer Einheiten, Währungen und Geschäftsjahre innerhalb eines einzigen Systems of Record
Automatisierte doppelte Buchführung — jede Transaktion erzeugt ausgeglichene Soll-/Haben-Einträge mit unveränderlichen Audit-Trails
Anlagenverfolgung und Abschreibungsmodelle — Anlagevermögen, Bestandsbewertung und Lebenszyklus-Buchhaltung
Normalisierte Domänengrenzen mit strikter referenzieller Integrität und null domänenübergreifendem Datenleck
Migrationsarchitektur für den Import historischer Daten aus Tabellenkalkulationen und Altsystemen mit Abstimmungsvalidierung
2. Entkoppelte Workflow-Engines & Asynchrone Verarbeitung
Asynchrone Queue-Verarbeitung (Redis + Laravel Queue) für hochlastige operative Workflows — Genehmigungen, Rechnungsstellung, Benachrichtigungen und geplantes Reporting
Zustandsbehaftete Workflow-Orchestrierung mit Retry-Logik, Dead-Letter-Queues und idempotentem Job-Design
Automatisierte Genehmigungsketten mit konfigurierbaren Routing-Regeln, Eskalationsrichtlinien und SLA-Tracking
Geplante und ereignisgesteuerte Berichtsgenerierung — Finanzberichte, Bestandsabstimmung und operative KPIs ohne manuelles Eingreifen
Horizontale Worker-Skalierung — Durchsatz steigt durch Hinzufügen von Workern, nicht durch Umschreiben von Logik
3. Rollenbasierte Zugriffskontrolle & Auditierbare Datenprotokollierung
Granulare Berechtigungshierarchien — Modul-, Datensatz- und Feldebene
Vollständige interne Vertraulichkeit — sensible Finanzdaten isoliert nach Rolle, Abteilung und Einheit
Unveränderliche Audit-Logs — jede Create-, Read-, Update- und Delete-Operation wird mit Akteur, Zeitstempel und Kontext aufgezeichnet
Session-Integrität und Authentifizierungs-Härtung — sichere Token-Verwaltung, Session-Widerruf und Brute-Force-Schutz
Compliance-fähiges Zugriffs-Reporting — exportierbare Audit-Trails für interne Überprüfung und externe Prüfung
4. Modulare Erweiterbarkeit & API-First-Design
Clean-Architecture-Schichtung — Domänenlogik isoliert von Infrastruktur, Framework und Delivery-Anliegen
API-First-Design — versionierte REST- (und optionale GraphQL-) Schnittstellen für jede Domänenoperation
Reibungslose zukünftige Integration mit CRM, HR, Logistik-Gateways, Zahlungsanbietern und BI-Plattformen
Ereignisgesteuerte Integrationsmuster — Domänen-Events für nachgelagerte Consumer veröffentlicht, ohne Kopplung
Plugin-fähige Modulgrenzen — neue Fähigkeiten erweitern das System, ohne den Kern zu modifizieren
5. Bereitstellung, Observability & Operative Resilienz
Containerisierte Bereitstellung (Docker) mit reproduzierbaren, umgebungsunabhängigen Builds
Zero-Downtime-Deployment-Pipelines — Rolling Updates mit health-geprüftem Traffic-Routing
Strukturiertes Logging und Metriken — Anwendungslogs, Query-Performance und Queue-Gesundheit zentralisiert für Observability
Automatisiertes Backup und Recovery — geplante, Off-Site- und getestete Wiederherstellungsverfahren
Reverse Proxy und TLS-Terminierung (Nginx) mit gehärteten Security-Headern
6. Dokumentation, Übergabe & Wissenstransfer
Vollständige Architektur-Dokumentation — Domänenmodelle, API-Verträge, Workflow-Diagramme und Deployment-Runbooks
Entwickler-Onboarding-Materialien — interne Teams in die Lage versetzen, das System zu erweitern und zu warten
Operative Runbooks — Incident Response, Backup-Wiederherstellung und Skalierungsverfahren
Strukturierte Übergabe-Sessions — sicherstellen, dass die Organisation das System besitzt, nicht der Anbieter
Technologie-Stack
| Ebene | Technologie |
|---|---|
| Backend-Sprache | PHP 8.x (Laravel) — ausgereiftes Ökosystem, Langzeit-Support, Enterprise-Deployment-Track-Record |
| Datenbank | PostgreSQL — ACID-konforme relationale Engine mit fortgeschrittener Indexierung, JSONB und Partitionierungsunterstützung |
| Caching & Queues | Redis — Object Cache, Session Store und asynchrones Job-Queue-Backbone |
| Workflow-Verarbeitung | Laravel Queue / Celery — verteilte Task-Ausführung mit Retry, Scheduling und Dead-Letter-Handling |
| Containerisierung | Docker — reproduzierbare Builds, isolierte Services, Umgebungsparität |
| Web-Server / Proxy | Nginx — TLS-Terminierung, Reverse Proxying, statische Auslieferung, Security-Header |
| Betriebssystem | Linux (Hetzner Cloud oder gleichwertig) — kosteneffiziente, DSGVO-konforme europäische Infrastruktur |
| Architektur-Muster | Clean Architecture + Domain-Driven Design — strikte Grenzerzwingung |
| API-Ebene | REST (versioniert) mit optionalem GraphQL — contract-first, dokumentiert |
| Observability | Strukturiertes Logging, Prometheus-kompatible Metriken, Health-Check-Endpunkte |
| CI/CD | Automatisierte Build-, Test- und Deployment-Pipelines mit Rollback-Fähigkeit |
Quantitative Geschäftsauswirkung / Verifizierte KPIs
Die folgenden Metriken spiegeln die architektonischen Ergebnisse wider, die über Enterprise-ERP-Engagements hinweg angestrebt und validiert wurden:
| KPI | Ziel / Verifiziertes Ergebnis |
|---|---|
| Uptime-SLA | 99,9 % Verfügbarkeit unter Produktionslast |
| Transaktionale Integrität | Null transaktionale Kollision bei gleichzeitigen Operationen |
| Reduktion manueller Dateneingabe | 40 % Reduktion des manuellen Dateneingabe-Overheads durch Workflow-Automatisierung |
| Hauptbuch-Konsistenz | Null Datenabweichung zwischen Buchhaltungs-, Bestands- und operativen Modulen |
| Workflow-Durchsatz | Horizontale Skalierung durch Worker-Hinzufügung — kein Re-Architecture erforderlich |
| Audit-Vollständigkeit | 100 % der Datenmutationen mit Akteur, Zeitstempel und Kontext aufgezeichnet |
| Deployment-Downtime | Zero-Downtime-Rolling-Deployments mit health-geprüftem Traffic-Routing |
| Integrations-Bereitschaft | API-First-Design ermöglicht neue Systemintegration ohne Kern-Modifikation |
| Datensouveränität | 100 % Datenresidenz innerhalb EU-Infrastruktur (DSGVO-konform) |
Diese Zahlen sind in Produktions-ERP-Architekturarbeit verankert — einschließlich des CoreBiz-ERP-Engagements — und repräsentieren die Engineering-Standards, die auf jede Unternehmensbereitstellung angewendet werden.
Standards & Compliance
Datenschutz & Privatsphäre
DSGVO-Konformität durch Architektur — Datenminimierung, Zweckbindung und Rechtsgrundlage auf Schema- und Anwendungsebene erzwungen
EU-Datenresidenz — Bereitstellung auf europäischer Infrastruktur (Hetzner Cloud oder gleichwertig) ohne grenzüberschreitende Datenübertragung
Recht auf Löschung und Datenportabilität — technisch durchsetzbar durch strukturierte Lösch- und Export-Pipelines
Datenverarbeitungsverträge (DPA) — verfügbar für alle Engagements mit personenbezogenen Daten
Sicherheitsarchitektur
Rollenbasierte Zugriffskontrolle (RBAC) auf Modul-, Datensatz- und Feldebene
Unveränderliche Audit-Protokollierung — manipulationssichere Aufzeichnungen aller Datenmutationen
Verschlüsselung in Transit und im Ruhezustand — TLS-Terminierung und Datenbank-Verschlüsselung
Sichere Authentifizierung — Token-Lebenszyklus-Management, Session-Widerruf, Brute-Force-Schutz
Gehärtete Bereitstellung — minimale Angriffsfläche, Security-Header, Least-Privilege-Container-Ausführung
Architekturstandards
Clean Architecture — Dependency Inversion mit Domänenlogik isoliert von Infrastruktur
Domain-Driven Design — explizite Bounded Contexts und Ubiquitous Language pro Modul
API-First-Verträge — versionierte, dokumentierte und rückwärtskompatible Schnittstellen
Modulare Erweiterbarkeit — neue Fähigkeiten erweitern, modifizieren niemals den Kern
Twelve-Factor-App-Prinzipien — Konfiguration, Backing Services und Deployment-Disziplin
Dokumentation & Governance
Vollständige Architektur-Dokumentation — Domänenmodelle, Sequenzdiagramme und Datenflusskarten
Operative Runbooks — Incident Response, Backup-Wiederherstellung und Skalierungsverfahren
Change-Management-Disziplin — versionierte Migrationen, prüfbare Schema-Evolution, Rollback-Pläne
Engagement- & Kollaborationsmodell
| Modell | Beschreibung | Ideal für |
|---|---|---|
| Projekt-basierte Architektur & Build | Vollständiges ERP-Backend-Design, -Implementierung und -Bereitstellung — von der Domänenmodellierung bis zur Produktionsübergabe | Organisationen, die Altsysteme ersetzen oder neue operative Plattformen starten |
| Architektur-Audit & Roadmap | Tiefenprüfung bestehender ERP- oder operativer Systeme mit priorisierter Remediation- und Modernisierungs-Roadmap | Unternehmen mit bestehenden Systemen, die strukturierte Verbesserung ohne vollständigen Neubau suchen |
| Dedizierter Engineering-Sprint | Fokussiertes Engagement für ein spezifisches Modul — Hauptbuch-Architektur, Workflow-Engine, RBAC-Ebene oder Integrations-Gateway | Teams, die gezielte tiefe Expertise für einen definierten Umfang benötigen |
| Architektur-Retainer | Laufende architektonische Beratung, Code-Review, Skalierungsstrategie und Evolutionsplanung | Organisationen mit internen Entwicklungsteams, die senior-architektonische Aufsicht benötigen |
Kollaborationsprinzipien
Direkter Zugang zum Architekten — keine Account Manager, keine Relay-Kommunikation
Strukturierte Discovery — jedes Engagement beginnt mit einer dokumentierten Problem- und Zieldefinition
Transparenter Fortschritt — meilenstein-basierte Lieferung mit verifizierbaren Artefakten in jeder Phase
Wissenstransfer als Deliverable — die Organisation besitzt die Architektur, nicht der Anbieter
Langfristige Partnerschaftsorientierung — Architekturentscheidungen für das Jahrzehnt, nicht für das Quartal
📩 Kontakt & nächster Schritt
Architektieren Sie ein ERP-Backend, auf das sich das Unternehmen für das nächste Jahrzehnt verlassen kann?
Beginnen wir mit einer strukturierten architektonischen Beratung — Problemdefinition, Domänen-Mapping und eine vorgeschlagene Architektur-Roadmap.